Por qué Chile necesita un Estado digital que no se enamore de su propio reflejo

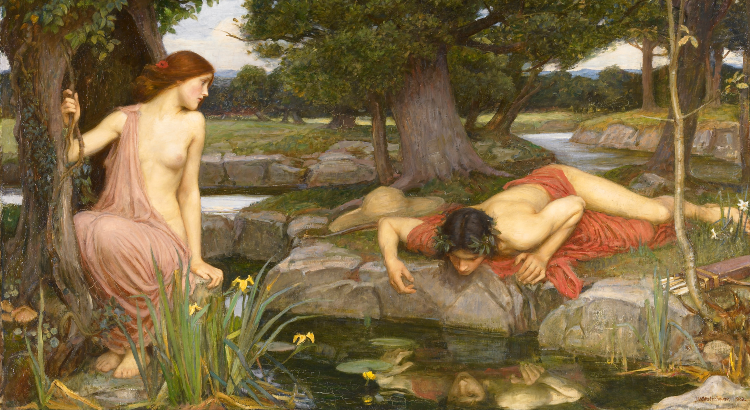
Narra Ovidio en Las Metamorfosis que la ninfa Eco, castigada por Juno, quedó condenada a repetir las últimas palabras que otros pronunciaban. Enamorada de Narciso, solo pudo devolverle sus propias frases. Narciso, en cambio, se inclinó sobre una fuente, quedó cautivado por la imagen que el agua le devolvía y permaneció allí, contemplándola, hasta consumirse. Ninguno de los dos avanzó: ella, porque solo podía repetir; él, porque lo que veía le parecía suficiente.

El mito ofrece una clave útil para pensar la transformación digital del Estado chileno. No porque falten talento o voluntad, que los hay, sino porque nuestra forma de conducir esta política tiende a reproducir ambos rasgos: repetimos diagnósticos que ya se habían formulado, y con frecuencia nos miramos en un espejo que nos devuelve una imagen más favorable que la realidad.

Es que cada elección presidencial trae consigo algo así como la refundación de la República. Llega un equipo entusiasta, con un diagnóstico que cree inédito, y constata que el Estado no funciona como ellos creían, que hay asuntos legislativos y técnicos pendientes y que existe una alta demanda por más y mejores servicios. Entonces, se crean estrategias, planes y productos para conseguir el objetivo. Leer más
Los lectores de almas: inferencia algorítmica y el derecho a la protección de datos

Transcripción de la ponencia presentada en Montevideo en el «7º Encuentro «Mis datos soy yo»:
Desafíos de la protección de datos en la economía algorítmica», el 10 de septiembre de 2026.


Durante miles de años la humanidad ha tenido lectores de almas. La pitonisa de Delfos. El confesor. La señora que lee la mano en la feria. El que, con impostura intelectual, dice que lee el tarot. Todos vendían lo mismo: la promesa de saber de ustedes algo que ustedes no habían dicho.

Y todos tenían, al menos, dos imperfecciones. El primero: se equivocaban bastante. El segundo, y más importante: uno los veía a la cara. Uno podía sonreírle a la adivina, mentirle un poco, cambiarle el tema al confesor o ponerle cara de poker al tarotista. Había, digamos, un cierto derecho a la defensa.

Hoy también tenemos lectores de almas. Pero no tienen cara y no se les puede mentir, porque no escuchan lo que les decimos. Miran lo que hacemos.

De eso quiero hablarles: de la inferencia algorítmica. Y de si el derecho a la protección de datos —ese derecho que en Uruguay y en Chile hemos construido mirando el estándar europeo— está preparado para lidiar con lectores de almas que, paradójicamente, parecen carecer de ella. Leer más

¿Qué hacer cuando se quiere escribir una tesis sobre un tema en que no hay bibliografía?

Hace algunos días, una joven abogada a la que no conocía me pidió conversar. Nos encontramos en una cafetería del Espacio M y me contó que estaba comenzando a internarse en ese territorio cada vez más extenso que llamamos Derecho y Tecnologías, que incluso estaba cursando un Magíster y tenía uno de esos problemas que suelen atormentar a quienes empiezan a investigar.

Había encontrado un tema de tesis que le parecía interesante. Involucraba una tecnología de frontera y planteaba problemas jurídicos bastante evidentes. El inconveniente era otro: buscaba artículos, libros, tesis anteriores, monografías, comentarios… y encontraba muy poco.

Su pregunta, en el fondo, era perfectamente comprensible:

—Entonces, ¿a quién voy a citar?

No deja de ser paradójico que encontrar un problema jurídico sobre el cual casi nadie ha escrito, en vez de ser una estupenda noticia, se transforme en un problema y que muchas investigaciones se abandonen por ello. Leer más

¿Puede el Consejo para la Transparencia pedir la entrega de datos a los organismos públicos “encargados de tratamiento”?

El problema es real, aunque cambiaré los nombres de las instituciones para hacerlo más fácil de explicar. Supongamos que el Hospital San Juan de Dios entrega a la Universidad de Santiago una masa de datos desordenados —números de cédula de identidad, patentes de ambulancias y listados de equipamiento médico— para que los depure y organice. La USACH empieza a cumplir ese encargo.

Más tarde aparece un ciudadano que, en nombre de la Ley de Transparencia y el acceso a la información pública, exige que la Universidad le entregue esos datos, porque fueron procesados con recursos públicos. La Universidad se niega, pero el Consejo de la Transparencia da lugar al inicio de un procedimiento de amparo en favor del ciudadano. Aquí comienza el debate.

Y partiremos diciendo que hay una distinción elemental en protección de datos que, pese a parecer técnica, tiene enormes consecuencias prácticas: no es lo mismo tener acceso a unos datos que tener derecho a decidir qué hacer con ellos.

Leer más

La reforma procesal civil llega demasiado tarde: ya no es útil

A estas alturas, más que la sospecha, tengo la convicción que la reforma procesal civil chilena demoró tanto en avanzar que las buenas razones que justificaron su diseño han sido ampliamente superadas por el desarrollo tecnológico.

No estoy diciendo que de tanto esperar nuestro actual procedimiento civil ya esté bien. Está pésimo. Tampoco estoy diciendo que no haya que reformarlo: hay que hacerlo. Digo algo distinto: la reforma que Chile necesita ya no es la que llevamos 20 años gestionando.

Como sabrán, nuestro Código de Procedimiento Civil es de 1902 y fue concebido para solucionar las crisis del siglo XVIII; y desde al menos 2005, Chile viene trabajando en proyectos destinados a sustituirlo. La orientación ha sido siempre la misma: procedimientos predominantemente orales, públicos, concentrados y dirigidos por un juez en contacto directo con las partes y con la prueba.

Una magnífica idea… para el año 2005. Leer más

La ciberseguridad perdió la paciencia

Durante años hemos tendido a pensar la ciberseguridad mediante el símil de una fortaleza: construir murallas, cerrar puertas, vigilar los accesos y, de vez en cuando, comprobar que nadie haya dejado una contraseña escrita en un post-it amarillo pegado al monitor.

Los abogados también formamos parte de ese entramado defensivo. Nuestra contribución consiste en elaborar proyectos de ley, participar en la preparación y revisión de reglamentos, redactar protocolos de actuación —conforme a lo que alcanzamos a comprender de los riesgos técnicos involucrados—, diseñar cláusulas de responsabilidad y revisar contratos.

Pero se cometió un grave error de diseño: todos suponíamos que, para levantar esa fortaleza, había un margen de tiempo. Es decir, si se detectaba un problema, había tiempo para investigar, informar, desarrollar un parche e instalarlo. Buena parte de la arquitectura tradicional de la ciberseguridad se ha construido sobre la idea de que, con sus más y con sus menos, siempre íbamos a disponer de esa ventana temporal. Leer más